Resolver Lokal, "Tukang Printer", dan Kedaulatan Data di Hari Ahad
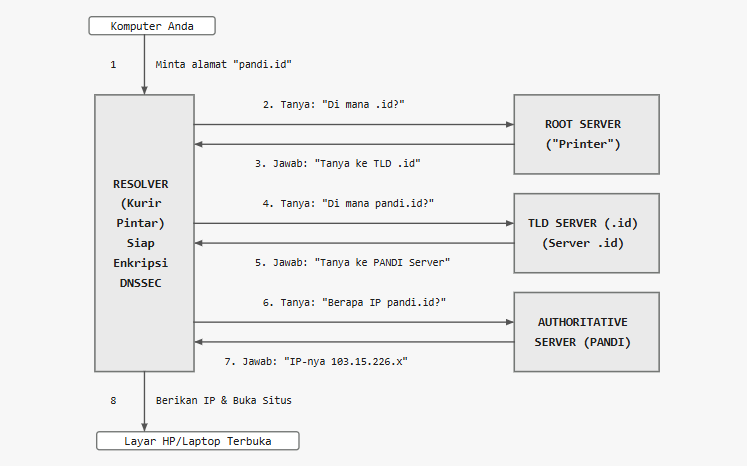
AHAD pagi di Nusa Dua, Bali, 18 Oktober 2026, suasananya agak beda. Tapi Ballroom Jakarta A tetap penuh. Para penjaga Root Server System (RSS) naik panggung. Merekalah para teknisi yang mengoperasikan 13 sistem server akar internet dunia. Yang replikanya tersebar di ribuan sudut bumi.
Diskusi hari kedua ICANN87 ini makin berbobot. Bahkan cenderung sensitif. Menyangkut ketakutan terbesar pengguna internet zaman sekarang: sensor, kelakuan hacker, dan monopoli raksasa teknologi.
Ada empat perdebatan seru yang saya catat dari ruangan. Semuanya membuka mata kita.
Pertama, soal sensor di tingkat root. Ada peserta yang bertanya kritis: bagaimana jika ada permintaan untuk menyaring atau memblokir domain tertentu di tingkat akar? Siapa yang berhak menyensor?
Jawaban panelis di depan sangat tegas. Dan jujur.
"Data di bagian bawah (Top-Level Domain ke bawah) itu bukan urusan kami," katanya.
Sistem Root Zone global itu ternyata sangat sederhana. Dan netral. Tugasnya cuma memberi tahu peta jalan besar. Misalnya untuk Swedia dengan kode .se, atau Indonesia dengan .id. Root Zone hanya mencatat: "Kalau mau cari server .se atau .id, alamatnya ada di sebelah sana."
Apa isi situs di dalam domain .id itu? Apakah isinya melanggar hukum? Para pengelola Root Server tidak tahu dan tidak mau tahu. Mereka tidak melakukan sensor konten sama sekali.
Lalu siapa yang menyaring data itu benar atau salah? Tugas itu ada pada Resolver—sistem pencari DNS di tingkat operator internet atau ISP Anda. Melalui teknologi enkripsi digital (cryptographic signature), Resolver inilah yang mendeteksi: data ini asli atau palsu.
Kedua, soal kelakuan pembajak DNS Spoofing. Ini kelakuan hacker yang membuat DNS samaran agar pengguna internet kesasar ke situs palsu, lalu datanya dicuri.
Para pakar di depan memberikan solusi yang sangat praktis. Di dunia digital, kejahatan pasti ada. Tapi penangkalnya sudah tersedia: aktifkan DNSSEC di tingkat Resolver lokal.
Kalau ada pihak luar yang sengaja memberi jawaban palsu atas sebuah permintaan alamat internet, sistem Resolver yang sudah dipersenjatai DNSSEC akan langsung tahu. Jawaban palsu itu akan langsung dibuang ke tempat sampah digital. Aman.
Ketiga, ini yang paling sering memicu salah paham. Bisakah Root Server melakukan take down atau mematikan jaringan internet sebuah negara secara sepihak?
Di sinilah muncul analogi yang sangat telak dari pembicara di panggung.
"Bayangkan sebuah proses penerbitan buku," katanya. "Ada penulis yang mengetik naskah, dan ada tukang cetak (printer) yang mencetak buku itu. Kami di Root Server ini hanyalah printernya."
Kalau Anda tidak suka dengan isi sebuah buku, Anda tidak bisa mendatangi tukang cetaknya dan marah-marah di sana. Anda harus mendatangi penulis naskahnya.
Dalam ekosistem internet, "penulis" yang sah dari draf Root Zone adalah IANA, bukan server akar. Root Server hanya bertugas mendistribusikan salinan data mentah dari IANA ke seluruh dunia. Kalau ada regulasi atau diplomasi hukum internasional yang mau mengubah data itu, urusannya di IANA. Bukan di mesin printernya.
Keempat, soal ketakutan sentralisasi data. Ini isu paling seksi di sesi Ahad ini.
Ada peserta yang menggugat: sekarang ini, hampir semua trafik internet kita mengalir melewati raksasa teknologi seperti Google (8.8.8.8) atau Cloudflare (1.1.1.1) sebelum sampai ke tujuan. Bukankah ini sangat sensitif bagi privasi data? Mengapa dunia harus bergantung pada segelintir perusahaan besar itu?
Panelis tidak mengelak. Sentralisasi DNS ke penyedia komersial global memang tantangan besar hari ini. Google dan Cloudflare menjadi sangat dominan karena jutaan orang mengarahkan Resolver ke sana.
Lalu apa obatnya? ICANN menawarkan pendekatan desentralisasi yang cerdas: Perbanyak Resolver Lokal!
Daripada semua data pencarian alamat internet kita harus berputar jauh dulu ke server Google di luar negeri, kenapa tidak kita kelola sendiri di dalam negeri? ISP dan operator internet domestik harus memperbanyak Resolver lokal mereka sendiri.
Bahkan, sekarang ada teknologi mutakhir bernama Hyperlocal Root. Ini teknologi yang memungkinkan server lokal di tingkat ISP atau dalam negeri untuk menyimpan salinan penuh (mirror) dari data Root Zone IANA di dalam mesin mereka sendiri.
Efeknya luar biasa. Pencarian alamat internet jadi super cepat, menghemat kuota internasional, dan yang terpenting: data query masyarakat kita tetap aman berputar di dalam negeri tanpa perlu diintip oleh raksasa teknologi asing.
Hari kedua di Bali ini memberikan pelajaran berharga. Internet sejak lahirnya dirancang untuk desentralisasi dan netral. Tinggal bagaimana kita di Indonesia—bersama PANDI—memastikan infrastruktur dalam negeri cukup pintar untuk mengambil kendali kedaulatan data kita sendiri.
Hari sudah beranjak sore di Nusa Dua. Otak saya makin penuh, tapi rasanya makin terang. (Putra Sucipto)