Dari Jakarta B Ke Root Server Dunia: Jangkar Identitas DNS Untuk Embodied Multi-Agent System
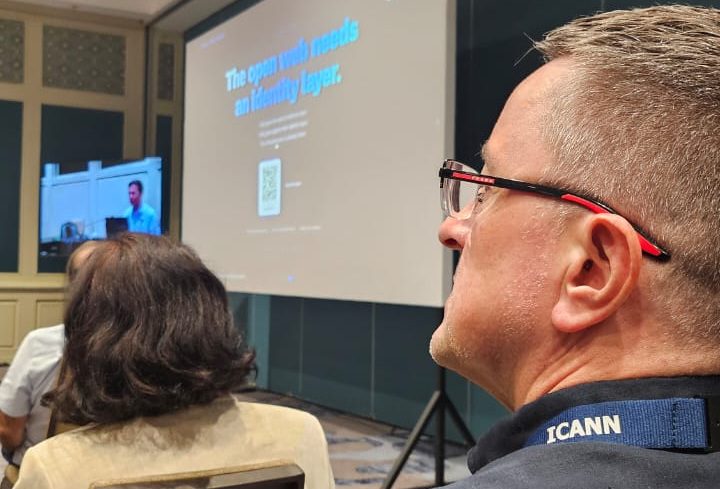
INI fakta keras di lapangan. Bukan kesadaran yang baru muncul belakangan. Sebagai dosen Teknik Elektro yang sejak awal mendalami sistem kendali dan sistem multi-agen, saya datang ke ICANN87 melalui jalur Fellowship dengan satu keyakinan penuh: arsitektur DNS adalah jangkar mutlak bagi masa depan teknologi ini.
Keyakinan itu terbukti total di ruang Jakarta B. Sejak jam 10:41 pagi hingga sesi terakhir selesai, ruang tersebut mempertegas bahwa teori kendali terdistribusi yang kami pelajari di Teknik Elektro tidak akan pernah bisa diterapkan secara aman di internet tanpa ketangguhan infrastruktur yang dijaga ICANN. Banyak orang luar keliru mengira ICANN hanya mengurus administrasi domain. Padahal, ICANN adalah fondasi utama yang menentukan hidup-matinya ekosistem Agentic AI dan Agentic Workflow.
Di ruang Jakarta B, simulasi nyata dibahas secara gamblang. Pembicara seperti Ram mengupas tuntas bagaimana data lalu lintas jaringan dari APNIC kini mulai bergeser masif dari lalu lintas manusia ke agentic traffic. Sementara Jared dari GoDaddy membeberkan bukti empiris yang luar biasa. Dia baru saja menyelesaikan praktikum eksperimen nyata di Singapura. Ini bukan sekadar demonstrasi teknologi di atas kertas. Ini beneran.
Dalam praktikum di Singapura tersebut, dua agen otonom dicoba untuk saling mencari demi mengeksekusi pesanan hotel dan akomodasi secara simultan. Agen-agen ini wajib saling menjangkau (reach out). Ada aksi persetujuan (sign-off), ada perekaman transaksi, dan semuanya diatur melalui sistem DNS. Jika agen travel tidak terverifikasi dengan benar, sistem langsung menolaknya (rejected). Harus ada registrasi yang tepat melalui lapisan identitas (Identity Layer).
Lalu, apa relevansinya dengan Open Web (Web Terbuka)? Mengapa Open Web membutuhkan identity layer ini?
Relevansinya sangat fundamental. Identity layer berbasis DNS-ID adalah benteng terakhir yang menjaga agar Agentic Internet tetap menjadi bagian dari Open Web, bukan monopoli tertutup milik raksasa teknologi (walled gardens). Tanpa adanya lapisan identitas yang terstandarisasi secara terbuka, konsep Open Web akan mati ketika era agen AI ini menjadi dewasa.
Pertama, ini tentang Interoperabilitas Tanpa Permisi (Permissionless Interoperability). Di dunia Open Web tradisional, siapa pun bisa membuat situs web menggunakan protokol HTTP dan HTML tanpa perlu meminta izin ke korporasi raksasa. Dengan DNS-ID, robot atau agen Anda cukup menggunakan domain milik organisasi Anda sendiri sebagai jangkar identitas global. Agen dari vendor mana pun bisa langsung memverifikasi dan berbicara dengan agen Anda secara langsung (peer-to-peer) tanpa perantara terpusat.
Kedua, ini tentang akuntabilitas hukum tanpa mengorbankan kedaulatan. Open Web menuntut adanya transparansi mengenai siapa di balik sebuah entitas untuk mencegah penipuan (dns abuse). Jika terjadi transaksi salah atau pembajakan kunci, identity layer memastikan sistem bisa langsung melacak organisasi mana yang bertanggung jawab atas agen tersebut secara transparan dan aman di tingkat Registry dan Root Server DNS yang netral.
Di sinilah proyek robotika yang saya bangun di lab Teknik Elektro—mulai dari humanoid soccer player, quadcopter drone, hingga ROV (Remotely Operated Vehicle)—menemukan dampak riilnya. Mereka adalah perwujudan fisik dari agen otonom (embodied AI). Ketika mereka terhubung ke jaringan internet untuk berpatroli atau berkoordinasi, mereka langsung menabrak tantangan infrastruktur yang sama: kebutuhan akan DNS-ID.
Jauh sebelum HTML lahir menjadi bahasa peramban, internet butuh protokol. Hari ini, agen-AI dari berbagai vendor belum punya cara seragam untuk saling bicara. Memang, IETF saat ini sedang sibuk merumuskan standar protokolnya (agentproto), dan raksasa seperti Microsoft, Google, hingga OpenAI bergerak sangat agresif—bahkan infrastruktur cloud Microsoft sudah dijalankan pekan lalu. Namun, semua pemain besar itu sadar dan sepakat pada satu prinsip fundamental: agen AI tidak bisa menemukan sesuatu yang tidak punya nama.
Saat lalu lintas internet bergeser menjadi lalu lintas agen skala tinggi, ancaman siber pun berevolusi. Masalah penyalahgunaan DNS, pembajakan domain (domain hijack), hingga kebutuhan kontinuitas kunci kriptografi (entity key) pada robot-robot saya tidak akan bisa diselesaikan di lapisan aplikasi AI. Pertahanannya wajib ditarik ke level fundamental: perlindungan tingkat Registry dan Protective DNS.
Lewat regulasi di tingkat GAC yang mengawal keamanan, ICANN menjadi jangkar dari seluruh rantai kepercayaan (chain of trust) global. Jutaan aplikasi AI dan robot otonom di dunia, pada akhir pekan ini dan seterusnya, harus merujuk ke sistem Root Server yang sama. Jika Root Server bermasalah, seluruh arsitektur multi-agen global akan runtuh seketika.
Ini bukan akhir, ini baru permulaan bagi dunia agen untuk tumbuh menjadi dewasa. Dan dari ruang Jakarta B, posisinya sudah sangat clear: masa depan Open Agentic Internet tidak sedang ditentukan oleh siapa yang memiliki LLM paling pintar, melainkan oleh seberapa kokoh kita menjaga jangkar identitasnya di level DNS (Putra Sucipto).